E-Learning-Kurs
Cyber Awareness und Mitarbeitersensibilisierung
Programm
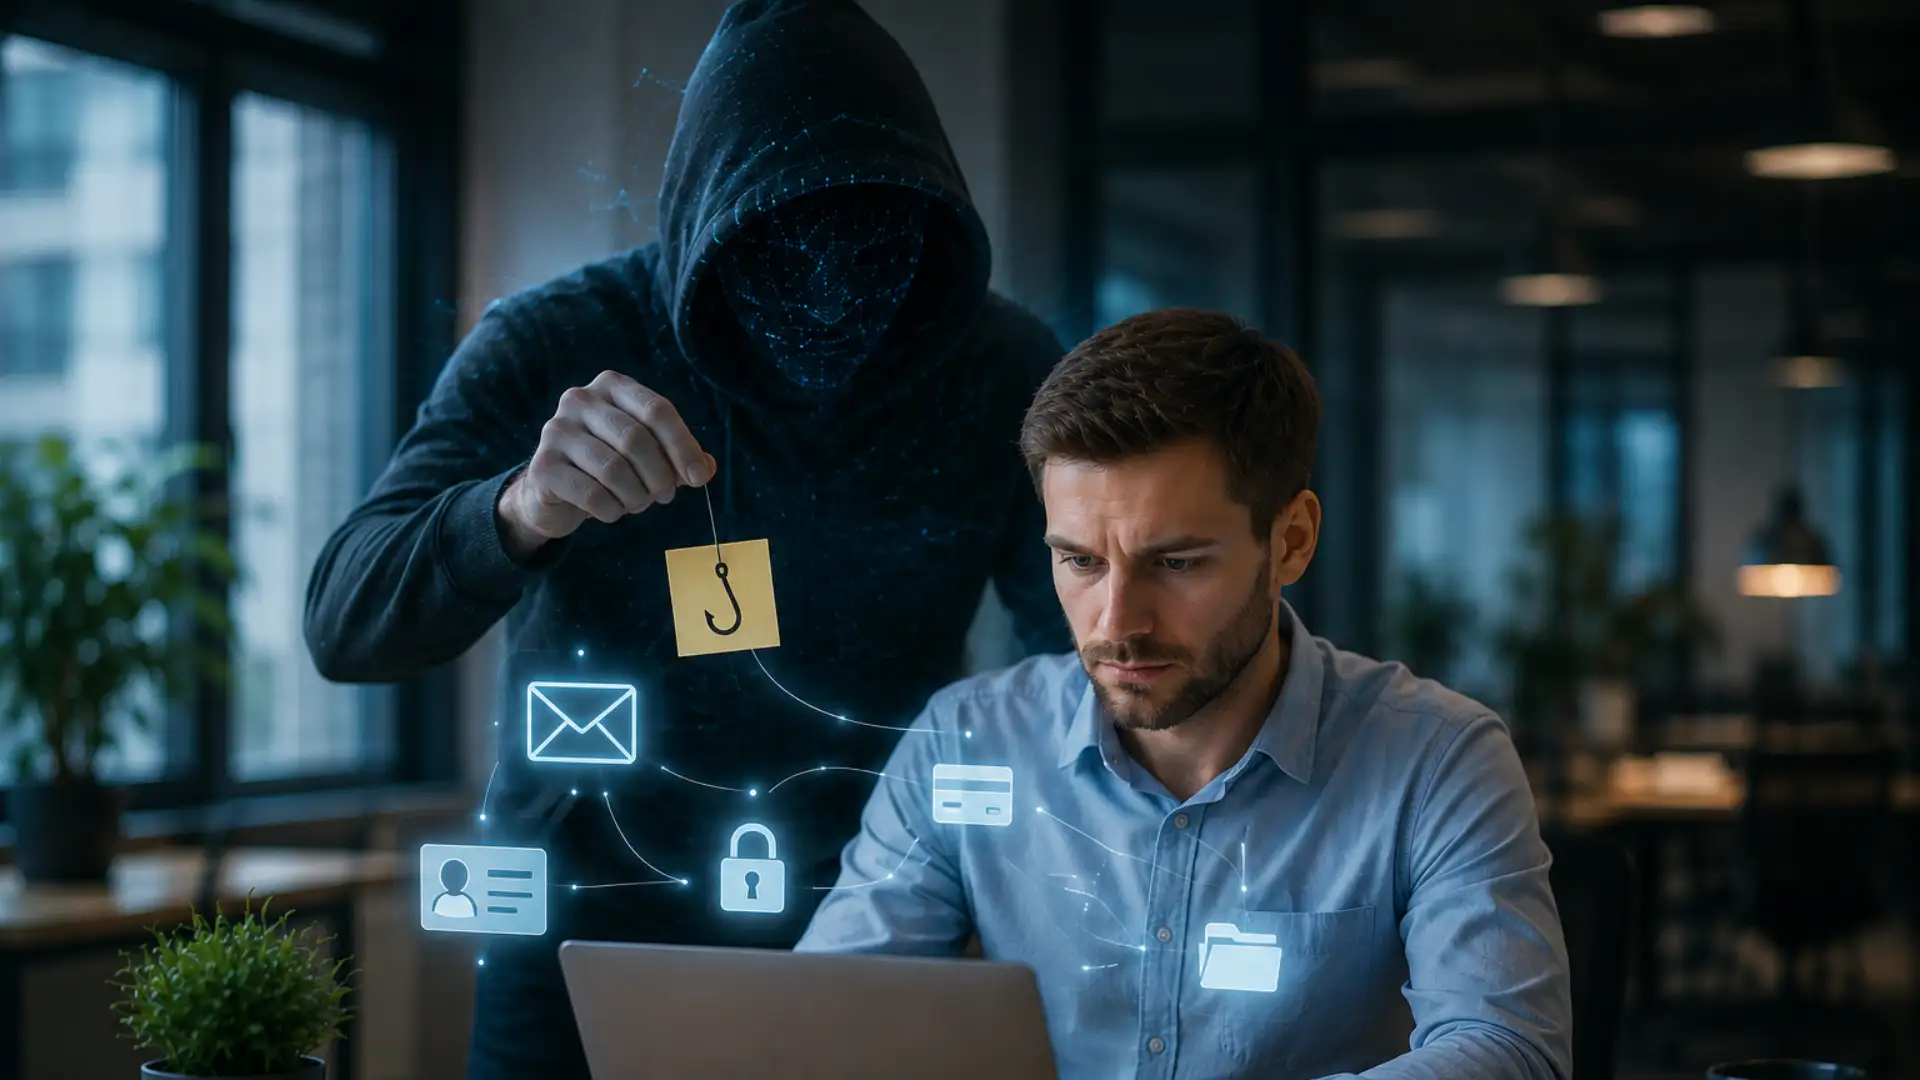
Cyberangriffe richten sich heute vor allem gegen Menschen und nicht nur gegen technische Systeme: Eine einzige unachtsame Handlung kann sensible Daten preisgeben oder Angreifenden den Zugang zu Systemen verschaffen. Dieser Kurs schafft bei Ihren Mitarbeitenden ein einheitliches Sicherheitsbewusstsein – verständlich, praxisnah und unmittelbar auf den Arbeitsalltag übertragbar. Dabei wird deutlich, dass jede und jeder Mitarbeitende ein potenzielles Ziel ist, unabhängig von Position oder Abteilung. Im Mittelpunkt stehen Passwörter und Multi-Faktor-Authentifizierung, Social Engineering, E-Mail-Sicherheit und Phishing, Datenschutz, Gerätesicherheit im Homeoffice sowie die Vorfallmeldung.
Der Kurs beginnt mit der Bedrohungslage und den Konsequenzen eines Vorfalls: mit Betriebsunterbrechungen, finanziellen Schäden durch Wiederherstellung oder Lösegeldforderungen, Reputations- und Vertrauensverlust bei Kunden und Partnern sowie persönlichen Folgen für Mitarbeitende bei grober Fahrlässigkeit. Ergänzend wird der regulatorische Rahmen benannt – Cyber Resilience Act, NIS2-Richtlinie und DSGVO – und damit Cyber Awareness als zunehmend gesetzliche Anforderung eingeordnet. Daran schließt der Schutz von Zugängen an. Auch Passkeys und biometrische Anmeldung behandelt und die Methoden nach ihrer Wirksamkeit unterschieden.
Darauf aufbauend vermittelt der Kurs „Social Engineering“ als Oberbegriff und erklärt die praktische Anwendung. Phishing, Vishing, Smishing, Pretexting und Tailgating werden anhand kurzer Dialogbeispiele nachvollziehbar gemacht, ebenso die eingesetzten psychologischen Trigger. Im Block zur E-Mail-Sicherheit stehen die Erkennungsmerkmale von Phishing-Nachrichten im Vordergrund. Ergänzend behandelt der Kurs den Datenschutz mit Datensparsamkeit, Zweckbindung, Betroffenenrechten, Clean Desk und Clean Screen sowie die Gerätesicherheit, Bildschirm- und Gerätesperre, dem BadUSB-Risiko unbekannter Datenträger und der Trennung von privater und dienstlicher Nutzung im Homeoffice. Abschließend zeigt der Kurs, welche Vorfälle zu melden sind – vom Phishing-Klick über das verlorene Gerät bis zum Ransomware-Verdacht – und wie der interne Meldeweg genutzt wird.
Ihr Nutzen als Unternehmen: Sie schaffen ein einheitliches Sicherheitsverständnis über alle Abteilungen hinweg und reduzieren vermeidbare Risiken im Arbeitsalltag. Klare Meldewege verkürzen die Zeit zwischen Vorfall und Reaktion und stützen die Einhaltung von Melde- und Dokumentationspflichten, Sie entlasten IT und Führungskräfte, weil Verdachtsfälle früher und strukturierter gemeldet werden, statt aus Unsicherheit unbemerkt zu bleiben. Ihre Mitarbeitenden erkennen Angriffsversuche früher, prüfen ungewöhnliche Anfragen über bekannte Kanäle und wissen, dass Melden erwünscht ist und nicht bestraft wird.
Ergebnis: Nach Abschluss erkennen Kursabsolventen die typischen Angriffsmuster von Phishing, Vishing, Pretexting oder CEO-Fraud, wenden starke Passwörter, Multi-Faktor-Authentifizierung sowie Clean Desk und Clean Screen im Arbeitsalltag sicher an und wissen, wie sie einen Verdachtsfall über den vorgesehenen Meldeweg melden. Damit stärken Sie die menschliche Verteidigungslinie in Ihrem Unternehmen und senken das Risiko folgenschwerer Vorfälle durch Unachtsamkeit.
Hinweis: Sofern in Ihrem Unternehmen ein jährliches Sensibilisierungsprogramm besteht, kann diese Schulung als Bestandteil davon geführt und dokumentiert werden. Das Kursprogramm der CYBER-Akademie orientiert sich in Aufbau und Themenwahl am Österreichischen Informationssicherheitshandbuch (BKA/A-SIT) sowie an den Anforderungen gängiger Informationssicherheits-Managementsysteme; die Inhalte werden jährlich auf Aktualität und didaktische Qualität überprüft.
Stand: 09/2026
Inhalte
Erworbene Kenntnisse und Handlungskompetenzen
Der Kurs vermittelt grundlegende Handlungssicherheit im sicherheitsbewussten Arbeitsalltag. Nach erfolgreichem Abschluss können typische Angriffsmuster erkannt, Zugänge und Daten wirksam geschützt sowie Verdachtsfälle über den vorgesehenen Meldeweg gemeldet werden.
Schwerpunkte
- Passwörter, Passkeys und Multi-Faktor-Authentifizierung
- Social Engineering: Phishing, Vishing, Smishing
- E-Mail-Sicherheit, CEO-Fraud und BEC
- Datenschutz, Clean Desk und Meldeweg
Kursdauer: rund 45 - 55 Minuten
Nutzungsbedingungen
Nutzungsbedingungen
Die folgenden Inhalte – einschließlich aller Präsentationsfolien, Videos, Grafiken und begleitenden Materialien – sind urheberrechtlich geschützt. Jede Nutzung, Vervielfältigung, Weitergabe oder Veröffentlichung ist ohne vorherige schriftliche Zustimmung des Herausgebers untersagt.
Transparenzhinweis: Die in diesem Kurs verwendeten Illustrationen und Bilder wurden mithilfe von KI-Technologien (ChatGPT/OpenAI) generiert.